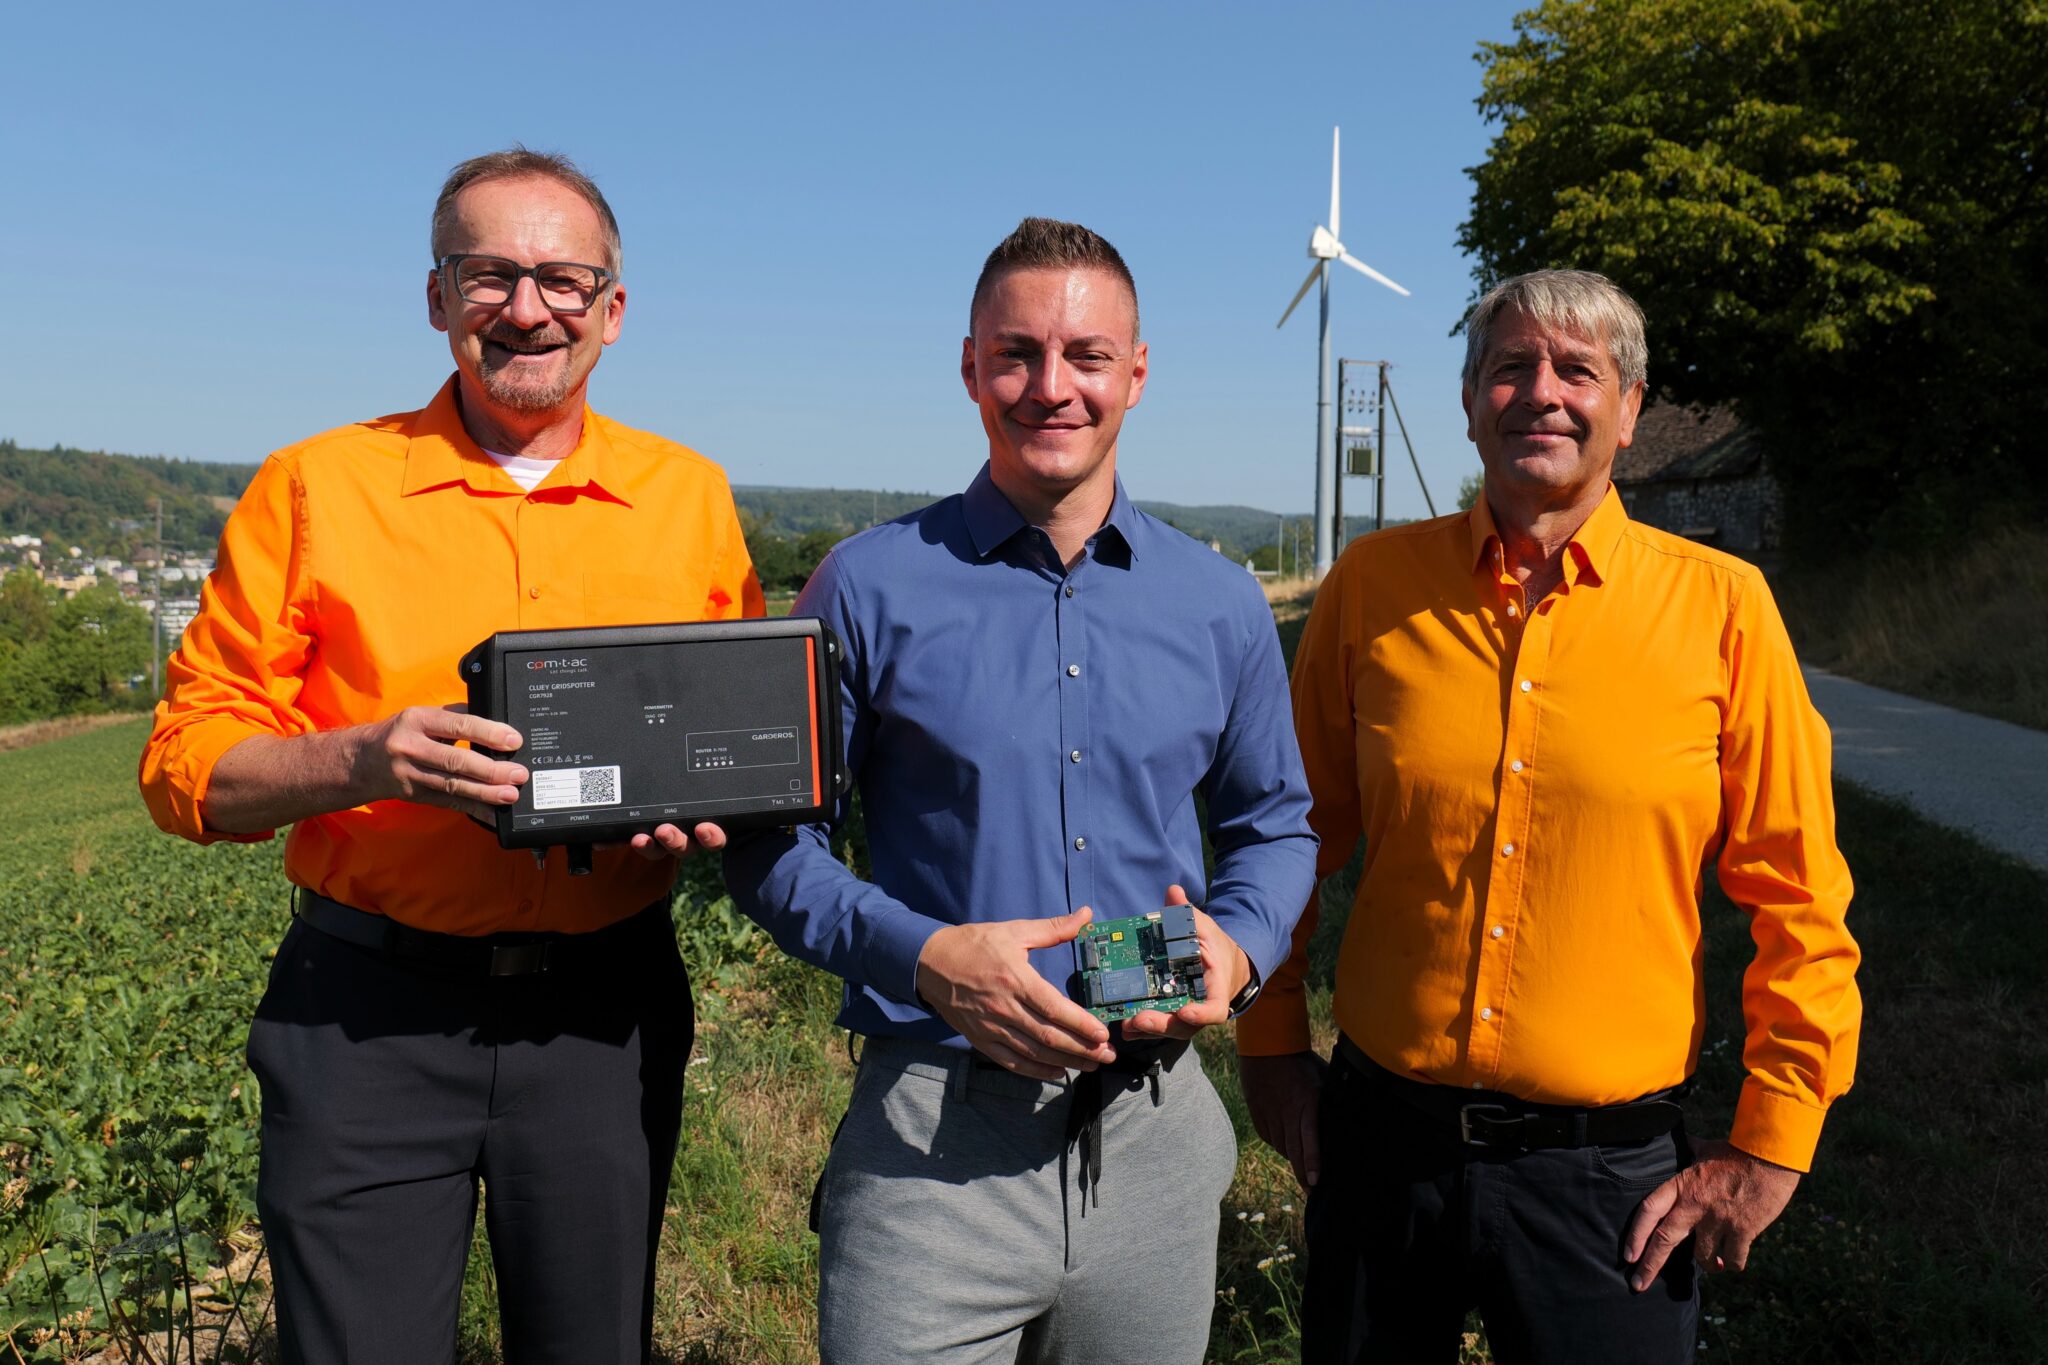
Mit dem CLUEY GRIDSPOTTER bietet die comtac AG eine neue kompakte Lösung für das Monitoring in Ortsnetzstationen und Kabelverteilern an. Integriert ist ein Garderos Industrierouter. Das System erfasst die Lastflüsse im Niederspannungsnetz auf Abgangsebene und überträgt die Messdaten über den Router an das jeweilige Netzleitsystem und Datenplattformen. Netzbetreiber erkennen dadurch frühzeitig, wo Handlungsbedarf besteht, und können Maßnahmen für Netzplanung und -steuerung sowie den Aufbau digitaler Zwillinge gezielt planen.
Der CLUEY GRIDSPOTTER vereint ein comtac GRIDALYZER-Spannungsmessmodul, einen Garderos R-7928 Router und ein Netzteil in einem IP65-geschützten, robusten Gehäuse. GRIDALYZER-Stromsensoren erfassen bis zu 20 Abgänge. Das System liefert Spannungs-, Strom-, Leistungs-, Oberwellen- und Netzqualitätsdaten abgangs- und phasenaufgelöst.
Kompakte Nachrüstung für mehr Netztransparenz
Auf Basis der Messwerte können Netzbetreiber Belastungen frühzeitig erkennen, neue Verbraucher und Erzeuger gezielt in die Netzplanung einbeziehen und netzdienliche Steuerungskonzepte gemäß § 14a EnWG umsetzen. Zudem dienen die Daten als Grundlage für digitale Zwillinge.
Die kleinen GRIDALYZER-Stromsensormodule können direkt an den Kabelabgängen montiert und dank Daisy-Chain-Buskabel unkompliziert angeschlossen werden. Das ermöglicht eine Nachrüstung ohne Umbau sowie eine schnelle Inbetriebnahme. Zudem eignet sich der CLUEY GRIDSPOTTER mit einer Bauhöhe von nur 70 Millimetern auch für beengte Einbausituationen, etwa in Kabelverteilern.
„Netzbetreiber benötigen detailliertere Daten aus dem Niederspannungsnetz. Dafür braucht es Lösungen, die sich einfach und mit wenig Aufwand installieren lassen“, weiß Stefan Zimmermann, CEO von comtac. „Der CLUEY GRIDSPOTTER verbindet Messung, Datenaufbereitung und Kommunikation in einem kompakten System.“
Virtuelle RTU auf dem Router
In einem Software-Container auf dem integrierten Garderos-Router läuft eine virtuelle Remote Terminal Unit (vRTU). Sie erfasst die Daten, konvertiert sie in Protokolle wie IEC 60870-5-104 oder MQTT Sparkplug B und sendet sie über eine gesicherte Verbindung an das Netzleitsystem und Datenplattformen. Ein zusätzliches Fernwirkgerät wird dadurch obsolet. Das reduziert Platzbedarf und Kosten sowie Aufwand bei Installation und Inbetriebnahme.
LTE-450-Kommunikation für KRITIS-relevante Anwendungen
Der CLUEY GRIDSPOTTER kann sowohl auf öffentliche LTE-Netze als auch auf LTE-450-Netze zugreifen. Letzteres ermöglicht Betreibern kritischer Infrastrukturen – insbesondere in der Energie- und Wasserwirtschaft – eine sichere und hochverfügbare Kommunikation auch in Krisensituationen. Der integrierte Garderos-Router ist für den langfristigen Einsatz in dezentralen, KRITIS-relevanten Infrastrukturen ausgelegt und verfügt über umfangreiche Cybersecurity-Funktionen.
Das zentrale Gerätemanagement des Routers automatisiert die Inbetriebnahme per Zero-Touch-Provisioning. Konfigurationen, Firmware und Sicherheitsupdates werden zentral auf die Router gespielt und der Gerätebestand kann zentral überwacht werden. Garderos stellt Router, Konfigurationsserver und Software mit einem Lifecycle von mindestens 15 Jahren zur Verfügung.
„Netztransparenz endet nicht bei der Messung. Die Daten müssen sicher und zuverlässig in die Systeme der Betreiber gelangen, und die eingesetzte Technik muss sich über viele Jahre zentral verwalten und aktualisieren lassen“, betont Hermann Knauer, Geschäftsführer von Garderos. „Der integrierte Router und die vRTU verbinden diese Anforderungen in einer gemeinsamen Plattform.“
Drei Herausforderungen sind es, die Versorgungsunternehmen in Sachen 450-MHz-Migration derzeit vor allem umtreiben:
Kann ich den Routerbestand kontrolliert erweitern?
Ist das erforderliche Sicherheitsniveau dauerhaft gewährleistet?
Bleiben die Geräte über viele Jahre effizient beherrschbar?
Das wurde nicht zuletzt in den Gesprächen auf unserem „Praxisforum 450 MHz“ deutlich. Diese Fragen sind nicht erst bei Hunderten oder Tausenden Geräten relevant. Auch ein kleinerer Routerbestand ist anspruchsvoll, wenn die Geräte räumlich verteilt, an kritischen Standorten installiert und über viele Jahre zu betreiben sind.
Was bedeuten sie konkret für die Routerlösung – welche Anforderungen muss diese erfüllen?
In Teil 2 unserer Serie zu LTE-450 zeigen wir, welche entscheidenden Merkmale Router und Managementsystem für Skalierbarkeit, Sicherheit und langfristige Beherrschbarkeit mitbringen sollten. (Lesen Sie in Teil 1, was Versorgungsunternehmen derzeit in der Umsetzungsphase ihrer LTE-450-Projekte besonders beschäftigt.)
Kann ich skalieren, ohne dass der Aufwand mitwächst?
Skalierbarkeit bedeutet nicht nur, mehr Router ins System bringen zu können. Entscheidend ist, ob das ohne manuelle Arbeitsschritte für jedes zusätzliche Gerät abläuft. Denn wenn Router einzeln im Feld konfiguriert werden, kostet das Zeit, bindet Fachkräfte und birgt das Risiko für Abweichungen in der Konfiguration.
Neue Geräte automatisiert in Betrieb nehmen
Zero-Touch-Provisioning reduziert diesen Aufwand: Beim ersten Start lädt der Router seine eigentliche Konfiguration und Firmware automatisch von einem zentralen Server. Zu diesem Zweck wird er bereits in der Produktion mit einer kundenspezifischen Bootstrap-Konfiguration ausgestattet. Sie enthält die grundlegenden Parameter, die der Router benötigt, um sich sicher in das Netz einzuwählen und den automatisierten Provisionierungsprozess zu starten.
Automatisierung sicher gestalten
Automatisierung darf dabei nicht zulasten der Sicherheit gehen. Nach dem Zero-Trust-Prinzip wird jeder Router überprüft und authentifiziert, bevor er im Netz kommunizieren darf. Ist die kundeneigene Public Key Infrastructure bereits bei der Auslieferung eingebunden, sind die Geräte von Anfang an eindeutig authentifiziert und können direkt in die vorhandene Sicherheitsarchitektur integriert werden.
Konfigurationen konsistent halten
Je größer und verteilter der Routerbestand, desto wichtiger ist eine einheitliche Konfigurationsbasis. Unbeabsichtigte Abweichungen können die Fehlersuche erschweren und dazu führen, dass einzelne Geräte nicht den vorgesehenen Betriebs- und Sicherheitsvorgaben entsprechen.
Die Grundlage für eine konsistente Konfiguration bilden zentral verwaltete Vorlagen. Wiederkehrende Einstellungen werden einmal definiert und auf weitere Router übertragen. Änderungen erfolgen zentral und werden automatisch übernommen. So müssen Anwender neue Geräte nicht jeweils vor Ort einrichten und können den Routerbestand kontrolliert erweitern.
Ist die Sicherheit gewährleistet?
Eine ordentliche Skalierung setzt voraus, dass neue Geräte sicher eingebunden werden können. Damit das Sicherheitsniveau dann über den gesamten Lebenszyklus erhalten bleibt, müssen Unternehmen auch die laufende Kommunikation, Firmware sowie Updates und den Umgang mit Schwachstellen berücksichtigen.
Kommunikation und Zugänge schützen
IPsec ist im KRITIS-Umfeld besonders relevant für die sichere Kommunikation. Die Protokoll-Suite verschlüsselt und authentifiziert auch Datenverkehr, der selbst nicht geschützt ist. Dadurch können selbst ältere Systeme, die keine eigene Verschlüsselung unterstützen, sicher eingebunden werden.
Bei der Frage, welche Verfahren sie für Authentifizierung, Hashing und Verschlüsselung einsetzen wollen, sollten Unternehmen sich an der BSI-Richtlinie TR-02102 orientieren. Für webbasierte Dienste, Fernzugriffe und Managementschnittstellen ist TLS (Transport Layer Security) erforderlich. Dabei sollten mindestens TLS 1.2, idealerweise TLS 1.3 sowie sichere Protokolle wie HTTPS, SSH und SNMPv3 unterstützt werden. Unsichere Protokolle wie Telnet oder FTP sollten Anwender konsequent vermeiden und vom Router blockieren lassen.
Sicherheit in der Routerarchitektur
Sicherheit muss darüber hinaus in der Architektur des Routers verankert sein. Ein default-sicheres Design sorgt dafür, dass Dienste, die nicht ausdrücklich konfiguriert wurden, deaktiviert bleiben. Secure Boot stellt sicher, dass beim Start ausschließlich korrekt signierte Firmware ausgeführt wird.
Konfigurationen und andere sensible Daten sollten verschlüsselt auf dem Gerät gespeichert sein. Dabei sollte jeder Router einen eigenen Schlüssel verwenden, den die Hardware in einem geschützten Bereich bereitstellt. So bleiben die Daten auch dann geschützt, wenn ein Gerät entwendet oder unbefugt ausgelesen wird.
Sicherheitsniveau durch Updates beibehalten
Ein guter Router für KRITIS-Anwendungen bietet einen Lebenszyklus von bis zu 15 Jahren. Entsprechend lange muss die Sicherheit gewährleistet sein. Dazu gehören regelmäßig verfügbare Sicherheitsupdates und die Möglichkeit, Firmwareupdates zentral und automatisiert einzuspielen. Für Standorte mit begrenzter Bandbreite können modularisierte Updates sinnvoll sein, die gestückelt ablaufen und dadurch den Übertragungsaufwand reduzieren.
Schwachstellen transparent bewerten
Transparenz im Schwachstellenmanagement schaffen eine Software Bill of Materials (SBOM) und VEX-Informationen. Eine SBOM dokumentiert, welche Softwarekomponenten im Router enthalten sind – wird eine Sicherheitslücke bekannt, können Verantwortliche anhand der SBOM schneller prüfen, ob das Gerät davon betroffen ist. VEX wiederum hilft einzuschätzen, ob eine Schwachstelle in der konkreten Umgebung tatsächlich für sicherheitskritische Machenschaften genutzt werden könnte.
Mit Blick auf den Cyber Resilience Act gewinnen zudem nachweisbare Prozesse an Bedeutung: für sichere Updates, einen sicheren Softwarelebenszyklus, sichere Standardkonfigurationen und für den Umgang mit Schwachstellen.
Bleibt der Routerbestand langfristig beherrschbar?
Sicherheit über viele Jahre zu erhalten, setzt voraus, dass auch große, verteilte Routerbestände zentral überwacht und gesteuert werden können.
Firmware und Konfiguration im Blick behalten
Ein zentrales Managementsystem schafft Transparenz über die aktive Firmware sowie die Konfiguration und die Sicherheitsrichtlinien jedes einzelnen Routers. Dadurch fallen Abweichungen auf, ohne die Geräte einzeln vor Ort prüfen zu müssen.
Ereignisse zentral überwachen
Über Syslog und SNMP-Traps können Router Ereignisse an zentrale Leitstellen übermitteln. Das macht Zustände und etwaige Störungen jederzeit in den Überwachungsstrukturen sichtbar.
Änderungen kontrolliert ausrollen
Anwender sollten die Möglichkeit haben, Konfigurations- und Firmwareupdates zu planen, zu automatisieren und gestaffelt zu verteilen. So können sie Änderungen vor dem Roll-out zunächst auf einem begrenzten Teil des Bestands erproben.
Router aus der Ferne warten
Fernwartung und Ferndiagnose ermöglichen es, Fehler remote zu analysieren. Die entsprechenden Zugriffe sollten verschlüsselt erfolgen und protokolliert werden.
APIs erleichtern die Einbindung des Managementsystems in bestehende Systeme; bei Bedarf sollte sich der Managementserver auch on premise betreiben lassen.
Die entscheidenden Merkmale frühzeitig prüfen
Skalierbarkeit, Sicherheit und langfristige Beherrschbarkeit werden nicht erst beim späteren Roll-out relevant. Sie sollten bereits in die Auswahl des Routers und die Konzeption eines Piloten einfließen. Bleibt ein Pilot hinter den Erwartungen zurück, lohnt ein genauer Blick auf diese Merkmale: Nicht jede Schwierigkeit lässt sich allein über Funkabdeckung, Schnittstellen oder einzelne Geräteeinstellungen erklären. Entscheidend ist das Zusammenspiel von Router, Sicherheitsarchitektur und zentralem Management.
Sie beschäftigen sich bereits mit der Auswahl geeigneter Router? Unser kostenloser & anbieterneutraler Buyer’s Guide „LTE-450-Router – Welche Kriterien für den sicheren und langfristigen Betrieb in KRITIS zählen“ bietet eine strukturierte Orientierung.
Für immer mehr Versorgungsunternehmen wird LTE-450 vom Zukunftsthema zum konkreten Projekt. Damit verschieben sich auch die Herausforderungen und Fragen: Im Mittelpunkt stehen zunehmend der Roll-out, die Integration in bestehende Strukturen sowie ein sicherer und dauerhaft beherrschbarer Betrieb. Die Gespräche auf unserem `Praxisforum 450 MHz´ Ende Juni haben gezeigt, welche Themen Versorgungsunternehmen bei der Umsetzung derzeit besonders beschäftigen.
Aktuell hat das 450-MHz-Netz von 450connect eine bundesweite Netzabdeckung von mehr als 98 Prozent, bis Ende dieses Jahres soll sie vervollständigt werden. Parallel wird LTE-450 in ersten Projekten erprobt und eingesetzt. Und so zeigte sich beim gemeinsamen `Praxisforum 450 MHz´ von Garderos und 450connect: Für viele Unternehmen ist LTE-450 in der Umsetzungsphase angekommen.
Der Status reicht von der strategischen Vorbereitung über Teststellungen und Pilotierungen bis zu konkreten Roll-out-Planungen. Wiederkehrende Anwendungsfelder sind unter anderem die schwarzfallfeste Sprach- und Datenkommunikation, die Fernwirktechnik, die Anbindung digitaler Ortsnetzstationen sowie Anwendungen im Kontext von § 14a EnWG.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Die Frage lautet meist nicht mehr, ob sich LTE-450 für den Anwendungsfall eignet. Entscheidend ist jetzt: Wie wird aus einem technischen Konzept eine skalierbare und langfristig tragfähige Lösung?
Eine zentrale Rolle spielt dabei der eingesetzte Router. Er stellt die Verbindung zwischen dem 450-MHz-Netz und den vorhandenen Anlagen, Feldgeräten sowie Leit-, IT- und OT-Systemen her. Seine Auswahl beeinflusst deshalb nicht nur die Funkanbindung, sondern auch Sicherheit, Integration, Roll-out und späteren Betrieb.
Zwischen Pilotierung und Roll-out
Ein LTE-450-Projekt beginnt nicht mit einem flächendeckenden Roll-out. Zunächst müssen Unternehmen relevante Anwendungsfälle priorisieren, ihre bestehende Kommunikationsarchitektur bewerten und die beteiligten Fachbereiche zusammenbringen.
Eine wesentliche Überlegung dabei ist, wie sich vorhandene Fernwirk- und Kommunikationsstrukturen sinnvoll migrieren oder um LTE-450 ergänzen lassen. Denn selten entsteht die neue Kommunikationslösung auf der grünen Wiese. Bestehende Anlagen, Protokolle und Netzwerkarchitekturen müssen ebenso berücksichtigt werden wie die Integration in Leittechnik-, IT- und OT-Prozesse. Hinzu kommen Zugriffsrechte, Sicherheitsvorgaben und betriebliche Abläufe.
In der Pilotphase wird die gesamte Kommunikationslösung unter realen Bedingungen geprüft. Dazu gehören die Funkversorgung am jeweiligen Standort, die Auswahl und Positionierung der Antenne sowie die Frage, wie der Router die vorhandenen Anlagen sicher an das 450-MHz-Netz und die zentralen Leit-, IT- und OT-Systeme anbindet.
Damit ist die wichtigste Arbeit jedoch noch nicht abgeschlossen: Für einen breiten Roll-out muss aus der individuellen Installation ein wiederholbarer Prozess entstehen.
Genau an diesem Übergang zeigen sich derzeit viele der praktischen Herausforderungen. Wir betrachten drei der wesentlichsten.
Funktioniert die Lösung am konkreten Standort?
Eine hohe Flächenabdeckung bedeutet nicht automatisch, dass die Funkverbindung ohne Weiteres an jedem vorgesehenen Einbauort funktioniert. Gebäude, Keller, Schaltschränke und unterschiedliche bauliche Gegebenheiten beeinflussen die tatsächliche Empfangssituation.
Für die Planung sind deshalb unter anderem folgende Punkte relevant:
lokale Netzabdeckung und Gebäudedämpfung,
Auswahl und Positionierung der Antenne,
Einbauort und Umgebungsbedingungen,
Stromversorgung und Notstromkonzept,
erforderliche redundante Kommunikationswege.
Gemeinsam mit dem Router und den angeschlossenen Systemen muss all dies in der Gesamtlösung zusammenspielen.
Aber: Was im Labor oder am Pilotstandort zuverlässig läuft, lässt sich nicht automatisch unverändert auf Hunderte weitere Standorte übertragen. Das führt zur nächsten Herausforderung im Prozess, nämlich zu der Frage:
Lässt sich der Pilot skalieren?
Nun gilt es, aus einer individuellen Installation einen standardisierten Roll-out zu entwickeln. Gerade der erwartete Roll-out-Aufwand bereitet vielen Unternehmen Sorgen.
Nicht zuletzt hinsichtlich des Routers stellen sie sich dabei sehr konkrete Fragen:
Wie werden die Router vorkonfiguriert?
Wie lassen sich neue Geräte mit möglichst wenig Aufwand vor Ort sicher in Betrieb nehmen?
Wie werden einheitliche Konfigurationsstände gewährleistet?
Wie fügt sich die Bereitstellung in bestehende Beschaffungs-, Logistik- und Betriebsprozesse ein?
Diese Fragen gewinnen durch den Fachkräftemangel an zusätzlicher Brisanz. In vielen Unternehmen betreuen die Teams, die LTE-450-Projekte umsetzen, gleichzeitig weitere Digitalisierungs-, Netz- und Regulierungsprojekte. Jeder zusätzliche manuelle Arbeitsschritt bindet dabei knappe Kapazitäten, verlängert den Roll-out und erhöht das Fehlerrisiko.
Standardisierung, Vorkonfiguration und Automatisierung entscheiden deshalb darüber, ob ein Roll-out beherrschbar bleibt. Dabei gilt allerdings nicht „One size fits all“: Die Lösung muss sich an die jeweilige Systemlandschaft anpassen, während wiederkehrende Abläufe möglichst einheitlich gestaltet werden sollten.
Das Ziel ist kein vollständig standardisiertes Projekt. Entscheidend ist, die wiederholbaren Schritte so weit zu definieren, dass aus dem Pilotprojekt ein effizienter Roll-out-Prozess entstehen kann.
Mit dem Übergang vom Pilotprojekt in den Regelbetrieb rückt dann eine weitere Frage in den Vordergrund:
Bleibt die Infrastruktur langfristig sicher und beherrschbar?
Zunächst einmal sollten Unternehmen Zuständigkeiten und Verantwortlichkeiten klar definieren: Wer überwacht die eingesetzten Geräte, wer reagiert auf Störungen und wer hält Konfigurationen sowie Firmwarestände aktuell. Und selbstverständlich müssen Unternehmen sicherstellen, dass dafür die entsprechenden Ressourcen zur Verfügung stehen.
Zur Ressourcenfrage gehört auch das Problem, dass eine rein manuelle Administration bei größeren Routerflotten schnell zu aufwendig wird. Benötigt werden daher Prozesse und Funktionen für:
die zentrale Verwaltung von Konfigurationen,
Monitoring und Fehlererkennung,
kontrollierte Firmware- und Sicherheitsupdates,
sichere Fernzugriffe,
dokumentierte Zugriffsrechte und Verantwortlichkeiten,
die effiziente Aufnahme weiterer Standorte.
Über den gesamten Lebenszyklus hinweg muss dabei die Cybersecurity berücksichtigt werden: von der Erstkonfiguration und Authentifizierung des Routers bis hin zum Schwachstellenmanagement und zum langfristigen Software-Support.
Hinzu kommt die Frage der Zukunftsfähigkeit. Die heute gewählte Architektur sollte nicht nur den ersten Anwendungsfall abdecken. Schließlich können später weitere Stationen, Anwendungen oder Kommunikationswege hinzukommen. Router, Managementsystem und Schnittstellen müssen deshalb ausreichend flexibel sein, um die Infrastruktur weiterzuentwickeln, ohne sie grundlegend umbauen zu müssen.
Darüber hinaus möchten die meisten Unternehmen zu Recht vermeiden, dass LTE-450 zu einer technischen Insellösung wird, die dauerhaft separat und manuell gepflegt werden muss. Entscheidend ist deshalb nicht nur, ob die Kommunikation funktioniert, sondern ob sie sich sicher in bestehende Betriebs- und Sicherheitsprozesse integrieren und langfristig erweitern lässt.
LTE-450 ist mehr als ein Mobilfunkprojekt
Im Austausch mit Versorgungsunternehmen wird klar: Ein LTE-450-Projekt betrifft nicht nur Funktechnik und Hardware. Es umfasst die Migration oder Ergänzung bestehender Fernwirk- und Kommunikationsstrukturen ebenso wie deren Einbindung in die Leittechnik sowie in IT- und OT-Architekturen. Hinzu kommen Informationssicherheit, Roll-out-Prozesse und die langfristige Betriebsverantwortung.
Der Projekterfolg hängt deshalb davon ab, ob bestehende Strukturen sinnvoll eingebunden, die Abläufe für den Roll-out standardisiert und die eingesetzten Geräte anschließend sicher und zentral betrieben werden können.
Wer Bestandssysteme, Schnittstellen, Sicherheitsanforderungen und Betriebsprozesse bereits in der Pilotphase mitdenkt, schafft eine wertvolle Grundlage für den späteren Regelbetrieb. Sind Architektur, Konfigurationen und Zuständigkeiten einmal sauber festgelegt, können weitere Installationen zunehmend standardisiert und effizient umgesetzt werden.
So geht unsere Serie weiter
Im zweiten Teil unserer Serie wird es darum gehen, welche Anforderungen LTE-450-Router für den Einsatz in kritischen Infrastrukturen erfüllen müssen. Im Fokus stehen Sicherheit, zentrales Management, Skalierung und der langfristige Betrieb großer Routerflotten.
Sie beschäftigen sich bereits mit der Auswahl geeigneter Router? Unser kostenloser & anbieterneutraler Buyer’s Guide „LTE-450-Router – Welche Kriterien für den sicheren und langfristigen Betrieb in KRITIS zählen“ bietet eine strukturierte Orientierung.
Mit VISOTEC bringt J. Schneider Elektrotechnik eine neue Geräteserie für digitale Ortsnetzstationen auf den Markt. Die gemeinsam mit Garderos und Janitza entwickelte Lösung verbindet zuverlässige Systemtechnik, präzise Messtechnik und sichere Datenkommunikation in einem kompakten, vorkonfigurierten System.
VISOTEC ermöglicht es Netzbetreibern, Stadtwerken und Energieversorgern, bestehende und neue Ortsnetzstationen in digitale Netzführungs-, Analyse- und Überwachungssysteme einzubinden. Damit schafft die Lösung die technische Grundlage für mehr Transparenz, Steuerbarkeit und Zukunftssicherheit im Verteilnetz.
Router und vRTU auf einer Plattform
Garderos liefert die Hard- und Software für die sichere und zuverlässige Anbindung der Ortsnetzstation an übergeordnete Systeme. Eine Besonderheit von VISOTEC ist die Kombination von Router- und vRTU-Funktionen auf einer gemeinsamen Plattform.
Dadurch werden weniger Komponenten und Schnittstellen im Schaltschrank benötigt, was den Platzbedarf, die Hardwarekosten, potenzielle Fehlerquellen und den Aufwand für Installation und Betrieb reduziert.
„Wir bringen Router und vRTU in einer kompakten, sicheren und skalierbaren Lösung zusammen“, erklärt Stefan Huber, Senior Account Manager bei Garderos. „Bei der Digitalisierung von Ortsnetzstationen zählt jedes eingesparte Gerät, jede vermiedene Schnittstelle und jede Vereinfachung im Rollout. VISOTEC schafft dafür die praxisgerechte Grundlage.“
Zentrales Management für viele Standorte
Dank des zentralen Managements können Anwender unter anderem Firewall-Konfigurationen und vRTU-Funktionen verwalten sowie Remote-Updates und Konfigurationsänderungen effizient über viele Standorte hinweg ausrollen.
Sicherheitsfunktionen wie VPN-Tunnel und Zertifikatsmanagement lassen sich direkt mit den Kommunikations- und RTU-Funktionen koppeln. So werden Daten aus der digitalen Ortsnetzstation geschützt an Leitstellen und andere übergeordnete Systeme übertragen.
Auch größere Rollouts lassen sich effizient umsetzen: Die standardisierte Hardware erleichtert die Provisionierung und reduziert die Variantenvielfalt. Gleichzeitig trägt die Standardisierung dazu bei, die Betriebskosten zu senken. Zusätzliche Protokolle und Funktionen können softwareseitig ergänzt werden.
Messdaten als Grundlage für digitale Ortsnetzstationen
Die Power-Quality-Messtechnik von Janitza liefert Daten wie Spannungs-, Strom-, Leistungs- und Frequenzwerte aus der Ortsnetzstation. Ein integrierter Datenspeicher hält die Messwerte für spätere Auswertungen verfügbar.
So können Netzbetreiber Netzereignisse und Belastungsspitzen nicht nur im laufenden Betrieb überwachen, sondern auch im Nachgang gezielt analysieren und bewerten.
J. Schneider übernimmt die Herstellung und Systemintegration. VISOTEC wird kompakt, vorkonfiguriert und einsatzbereit angeboten und kann an die Anforderungen des jeweiligen Netzbetreibers angepasst werden.
Durch das Zusammenspiel der drei Technologiepartner entsteht eine praxisgerechte und skalierbare Lösung für die Digitalisierung von Ortsnetzstationen: mit zuverlässiger Energie- und Systemtechnik, präziser Messdatenerfassung und sicherer Kommunikation.
Sie möchten mehr über VISOTEC und den Beitrag von Garderos zur sicheren Kommunikation erfahren? Sprechen Sie uns an.
Sie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.