Kontakt

Mehr Sensorik, mehr Daten, mehr Kommunikation und damit mehr Komponenten in der Station. Gleichzeitig bleiben Platz, Budget und personelle Ressourcen begrenzt. Gerade wenn Fernwirktechnik nicht nur an einzelnen Standorten, sondern in einer größeren Zahl vergleichbarer Stationen eingesetzt werden soll, summiert sich der Aufwand schnell: Hardware muss beschafft, montiert, verkabelt, konfiguriert, überwacht, aktualisiert und über viele Jahre gewartet werden.

Eine virtuelle RTU (vRTU) setzt genau hier an. Statt die Fernwirkfunktion in einem zusätzlichen physischen Gerät abzubilden, wird sie als Software auf einer bereits vorhandenen Rechenplattform betrieben. Damit kann eine Komponente aus der klassischen Architektur entfallen.

Weniger Hardware – weniger Komplexität

Der erste Vorteil ist ein offensichtlicher: Wenn kein separates Fernwirkgerät benötigt wird, sinkt der Platzbedarf. Darüber hinaus entfallen die Verkabelung, der Aufwand für Beschaffung und Installation sowie selbstverständlich die Anschaffungskosten.

Besonders interessant ist dieser Effekt vor allem über den gesamten Lebenszyklus hinweg betrachtet. Denn jedes zusätzliche Gerät bringt eigene Konfigurationen, Softwarestände, Wartungs- und Supportprozesse sowie Ersatzteilhaltung mit sich. Weniger Komponenten und Schnittstellen zu haben, vereinfacht deshalb nicht nur die Installation, sondern auch den späteren Betrieb.

Wie funktioniert eine virtuelle RTU technisch?

Die grundsätzliche Idee ist, RTU-Funktionen von dedizierter Hardware zu entkoppeln und softwareseitig bereitzustellen. Dazu gehören beispielsweise die Aufnahme und Verarbeitung von Messdaten sowie die Konvertierung zwischen Feld- und übergeordneten Kommunikationsprotokollen.
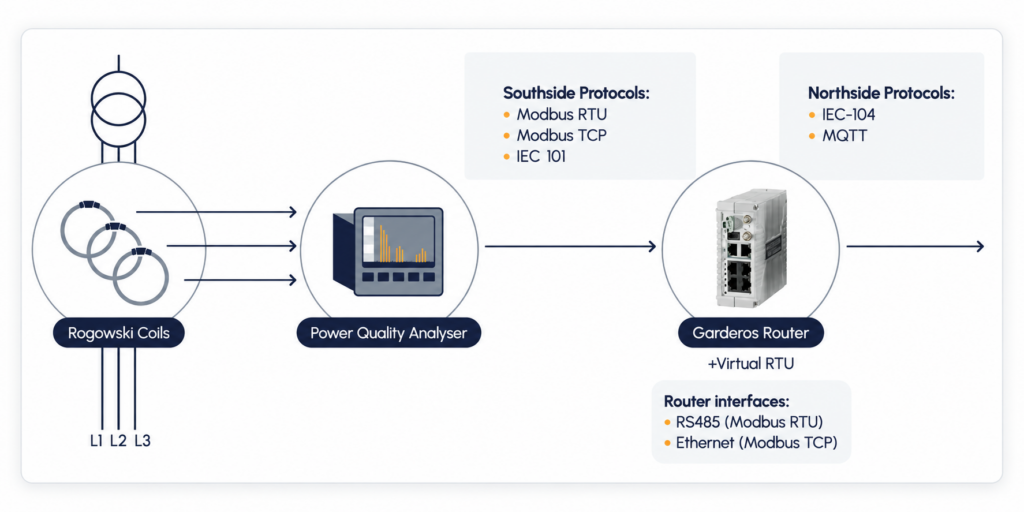
Beispielhafte Architektur einer vRTU-Lösung: Messdaten werden erfasst, über den Router verarbeitet und an übergeordnete Systeme weitergegeben.

Wie diese Virtualisierung technisch umgesetzt wird, hängt von der jeweiligen Plattform ab. Bei Garderos läuft die vRTU isoliert in einem LXC-Container innerhalb des Linux-Systems des Routers. Der Container stellt eine getrennte Ausführungsumgebung bereit, sodass Routerfunktion und vRTU zwar dieselbe Hardwareplattform nutzen, softwareseitig aber getrennt betrieben werden.

In einer solchen Architektur können Messgeräte direkt mit der Plattform verbunden werden. Die vRTU übernimmt anschließend die notwendige Protokollkonvertierung und stellt die Daten für übergeordnete Systeme bereit.

Stefan Huber, bei Garderos Ansprechpartner für die Energiebranche, erklärt im Video, wie sich eine solche Architektur praktisch umsetzen lässt.

Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Weitere Informationen

Der Vorteil wächst mit der Zahl der Stationen

Bei einer einzelnen Station mag ein dediziertes Fernwirkgerät einen überschaubaren Aufwand verursachen. Wird dieselbe Architektur jedoch auf viele Ortsnetzstationen oder andere dezentrale Standorte übertragen, vervielfachen sich Hardware, Konfigurationen und Wartungsaufwand. Was bei einem Standort praktisch ist, kann bei Hunderten zum entscheidenden Faktor werden.

Hier trumpfen softwarebasierte Fernwirkfunktionen mit einem entscheidenden Vorteil auf: Sie lassen sich standardisieren und auf vergleichbare Standorte übertragen.

Konfigurationen, Datenpunkte und Kommunikationsparameter müssen dann nicht für jeden Standort neu aufgebaut werden. Eine spätere Aufrüstung kann – abhängig von Plattform und Anwendung – aus der Ferne durchgeführt werden, entweder durch eine Konfigurationsänderung oder durch ein Software-Update, statt an jeder Station Hardware austauschen zu müssen.

Bei der Garderos vRTU kann das Softwarepaket von einzelnen Installationen auf größere Bestände übertragen werden.

Wie sich die vRTU im Rollout skalieren lässt, zeigt Stefan Huber im Video.

Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Weitere Informationen

Eine vRTU ist nicht automatisch für jede Aufgabe die bessere Wahl

Nicht immer ist die virtualisierte Variante einer klassischen RTU vorzuziehen. Denn welche Architektur sinnvoll ist, hängt davon ab, welche Aufgaben eine Station übernehmen soll. Bei komplexen lokalen Steuerungs- und Automatisierungsanforderungen kann eine dedizierte RTU weiterhin sinnvoll sein. Ihre Stärken spielt die virtuelle Variante besonders bei klar definierten und gut standardisierbaren Mess-, Protokoll- und Übertragungsaufgaben aus.

Die entscheidende Frage lautet also nicht: Hardware oder Software? Sondern: Welche Funktionen werden am Standort benötigt und wie lassen sie sich viele Jahre lang möglichst einfach betreiben und skalieren?

Die virtuelle RTU auf Garderos Routern

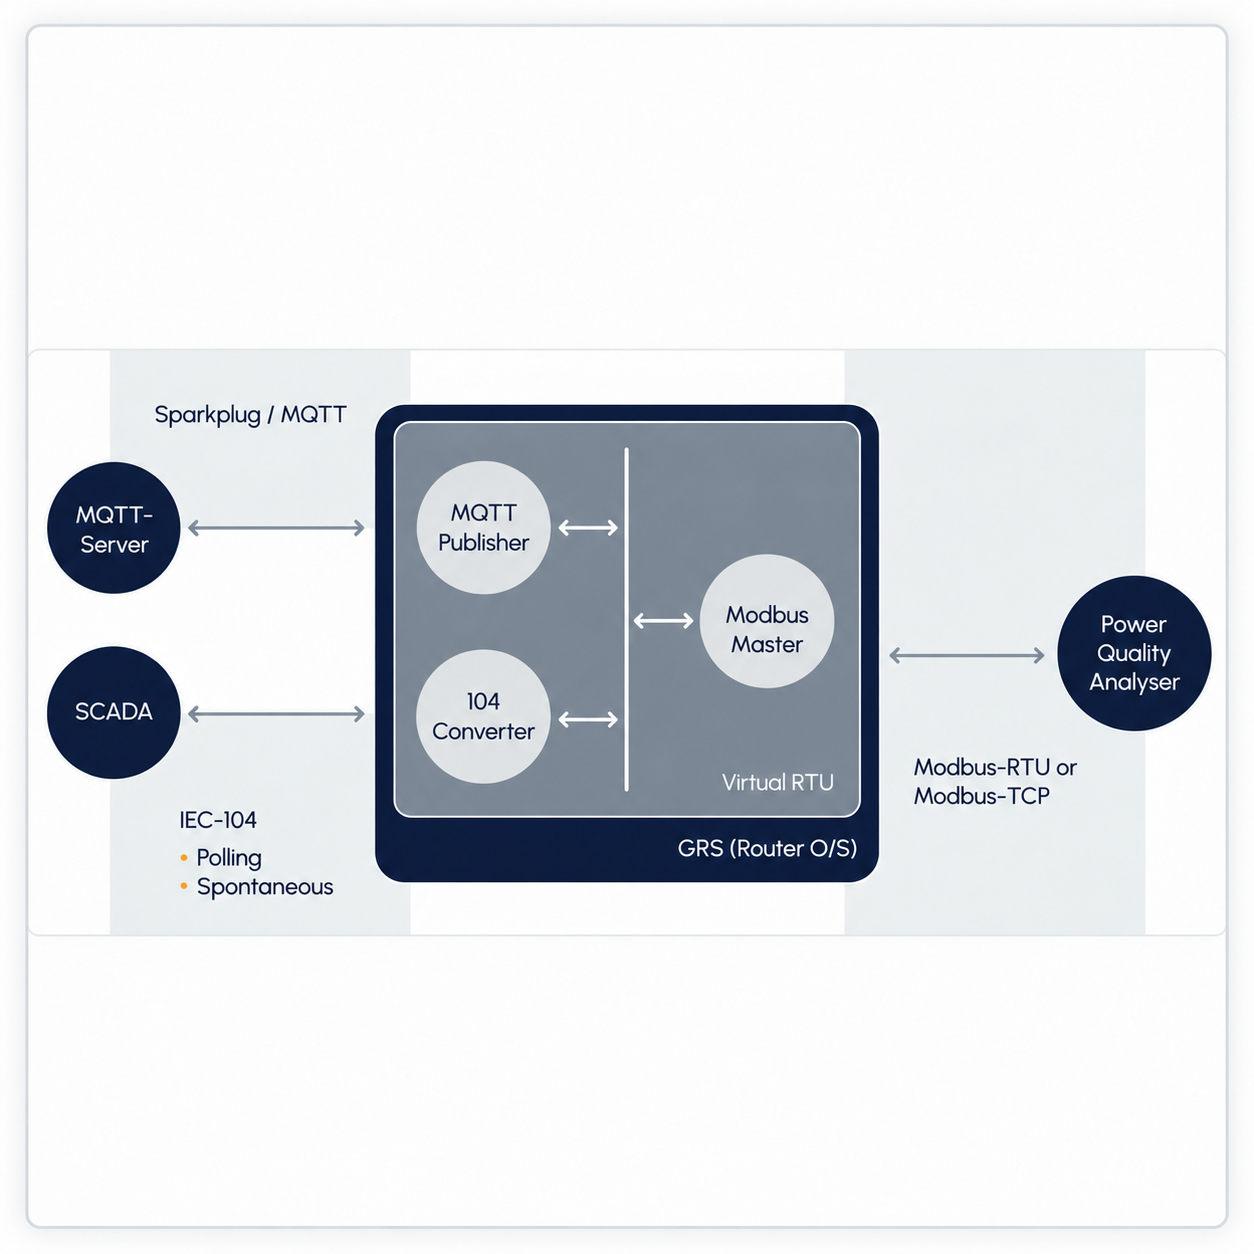
Bei Garderos läuft die vRTU als LXC-Container direkt auf dem Router. Router und Fernwirkfunktion nutzen damit eine gemeinsame Hardwareplattform, bleiben aber softwareseitig voneinander isoliert. Das sorgt dafür, dass ein etwaiger Fehler innerhalb des Containers die Routerfunktion nicht beeinträchtigt.

Die vRTU kann Daten unter anderem über RS-485, RS-232 oder Ethernet aufnehmen. Als Eingangsprotokolle werden derzeit Modbus RTU, Modbus TCP und IEC 60870-5-101 unterstützt; für die Übertragung an übergeordnete Systeme stehen IEC 60870-5-104 und MQTT Sparkplug B zur Verfügung.
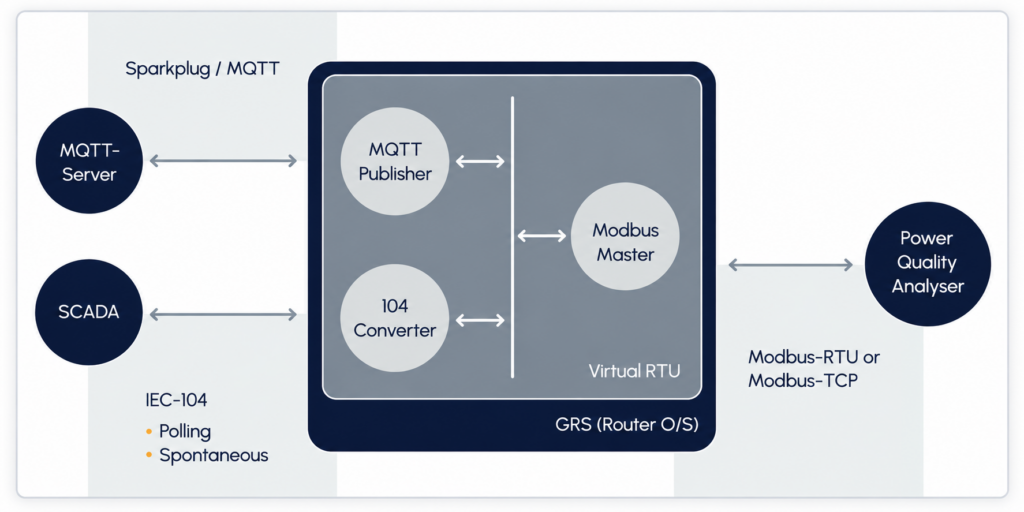
Schematische Darstellung der Garderos-vRTU im Router: Feldseitige Protokolle werden verarbeitet und an übergeordnete Systeme über IEC 104 oder MQTT weitergegeben.

Konfiguration und Firmware-Management der vRTU erfolgen zentral über den Garderos Configuration Server. Das vereinfacht insbesondere den Rollout und Betrieb größerer Installationen.

Wo kommt die Garderos vRTU zum Einsatz?

Ein Anwendungsfeld ist das Niederspannungsmonitoring. Messgeräte liefern Daten zu beispielsweise Strom-, Spannungs- oder Netzqualität. Die vRTU übernimmt die Protokollkonvertierung und stellt die Daten für das Leit- oder Datensystem bereit.

Ein weiterer Use Case ist die Einbindung bestehender Feldgeräte in modernere Kommunikationsarchitekturen. In diesem Fall integriert die vRTU vorhandene Geräte und serielle Protokolle in IP-basierte Kommunikationswege. Damit ist die virtuelle RTU dort interessant, wo vorhandene Messtechnik weiter genutzt, gleichzeitig aber Kommunikation und Datenbereitstellung modernisiert werden sollen.

Fernwirkfunktion dort virtualisieren, wo es sinnvoll ist

Die virtuelle RTU ersetzt nicht pauschal die klassische Fernwirktechnik. Sie eröffnet aber eine zusätzliche Architektur: Fernwirkfunktionen können als Software auf einer bereits vorhandenen Plattform betrieben werden, statt dafür ein weiteres Gerät zu installieren.

Das reduziert insbesondere bei standardisierten Anwendungen die Zahl der Komponenten und kann Installation, Wartung und Rollout vereinfachen. Je größer die Zahl vergleichbarer Stationen, desto relevanter wird dieser Effekt.

Und genau darin liegt der entscheidende Gedanke der vRTU: Nicht mehr Hardware verbauen als für die Aufgabe tatsächlich notwendig ist.
Weitere Beiträge

Messdaten, oder die Aussicht darauf, sind Fluch und Segen zugleich. Segen deshalb, weil sie das Versprechen mitbringen, endlich den kompletten Durchblick zu erlangen. Und Fluch, weil die Fülle an potenziell erhebbaren Messdaten schier endlos ist und somit auch die Aufgaben in der Erhebung, Übertragung und Auswertung. Das anfänglich hochmotiverte „Pack mas“ wandelt sich nicht selten in ein ratloses „Wo sollen wir nur anfangen?“.

Das ist kein spezifisches Problem der Energiebranche, aber auch hier eine große Herausforderung. Der Kontext ist ein gewaltiger: Messdaten sind sowohl Teil als auch Wegbereiter der Digitalisierung beziehungsweise deren Fortschritts. Ohne Digitalisierung keine Netztransparenz und, noch weitreichender gedacht, letztlich keine Energiewende.

Auch die Deutsche Energie-Agentur (dena) sieht die Digitalisierung als „zentrales Instrument“, um den Betrieb eines klimaneutralen Stromsystems effizient zu organisieren (dena Verteilnetzstudie II, 2025). Echtzeitinformationen über den Netzzustand sollen dabei unter anderem die Beobachtbarkeit verbessern und durch die gewonnene Transparenz Netzführung und Netzausbau optimieren.

Verteilnetzbetreiber brauchen also ein genaueres Bild davon, was in ihren Niederspannungsnetzen passiert – doch wie viel Messtechnik ist dafür nötig und vor allem: wo anfangen?

Vollausstattung ist keine Startstrategie

Die gute Nachricht: Der erste Schritt hin zur Netztransparenz ist nicht die flächendeckende Digitalisierung.
Sinnvoller ist ein schrittweises Vorgehen: einzelne relevante Netzknoten auswählen, dort Erfahrungen sammeln und daraus ableiten, wie der weitere Rollout aussehen kann. Entscheidend ist nicht, möglichst schnell möglichst viele Stationen auszurüsten, sondern zunächst dort Informationen zu gewinnen, wo sie für fundierte Entscheidungen tatsächlich gebraucht werden. Es gilt, vom Ziel her zu denken: Nicht der Messwert steht zuerst, sondern das, was an einer bestimmten Stelle erreicht werden soll. Der Messwert ist dann Teil des Weges zur Zielerreichung.

Im Piloten können Netzbetreiber auch prüfen, ob Messtechnik, Datenqualität, Übertragung und Auswertung im Zusammenspiel funktionieren. Denn es kommt auf ein funktionierendes Gesamtsystem an. Erst wenn diese Prozesse belastbar stehen, lohnt sich die Ausweitung auf weitere Stationen.

Stefan Huber, Senior Account Manager Utilities bei Garderos, hat bereits mit vielen Versorgern über den Weg hin zu mehr Netztransparenz gesprochen. Wie ein schrittweiser Einstieg aussehen kann, erklärt er im Video.

Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Weitere Informationen

Messen allein schafft noch keine Transparenz

Netztransparenz entsteht nicht allein durch die Erhebung möglichst vieler Messwerte. Mehr Sensorik bedeutet nicht automatisch mehr Erkenntnis. Entscheidend ist, dass relevante Messdaten in ausreichender Qualität vorliegen, im Netzkontext bewertet und zu einem belastbaren Bild des Netzzustands zusammengeführt werden.

Denn ein Messwert steht nie für sich allein. Wo wurde gemessen? Was genau wurde gemessen? Unter welchen Netzbedingungen ist der Wert entstanden – und wie entwickelt er sich über die Zeit?

Messort, Messgröße, zeitlicher Verlauf und Netztopologie bestimmen mit darüber, welche Aussage sich aus den Daten ableiten lässt. Erst durch diese Kontextualisierung können Netzbetreiber Belastungen, Auffälligkeiten und mögliche Engpässe zuverlässig bewerten.

Viele Daten allein ergeben noch kein Netzbild.
Stefan Huber erklärt, wie aus Messwerten belastbare Informationen werden.

Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Weitere Informationen

Wie kommt der Messwert von A nach B?

Damit aus Messdaten tatsächlich Netztransparenz entsteht, müssen drei Dinge zusammenspielen: hochwertige Messtechnik, eine sichere und zuverlässige Übertragung sowie die sinnvolle Aufbereitung und Analyse der Daten.

Gerade die Übertragung wird dabei leicht unterschätzt. Die besten Messdaten helfen wenig, wenn sie nicht zuverlässig aus der Station in die übergeordneten Systeme gelangen. Für die Kommunikation aus Ortsnetzstationen und Kabelverteilern braucht es daher Routertechnik, die Messdaten sicher und zuverlässig an Leit- und Datensysteme überträgt und sich auch in großen, verteilten Beständen zentral betreiben lässt. Sie muss dauerhaft erreichbar, sicher administrierbar und für den Betrieb vieler verteilter Stationen geeignet sein.

Spätestens beim Rollout wird dieser Punkt entscheidend. Ein einzelner Messpunkt lässt sich noch vergleichsweise einfach anbinden. Werden jedoch Hunderte oder Tausende Stationen integriert, müssen Kommunikation, Konfiguration, Überwachung und Updates standardisiert und zentral beherrschbar sein.

Fazit: klein anfangen, belastbar skalieren. Für Netzbetreiber heißt das: dort anfangen, wo der Informationsbedarf beziehungsweise der zu erwartende Nutzen am größten ist, Erfahrungen sammeln und auf dieser Basis schrittweise skalieren. So wird aus einzelnen Messpunkten nach und nach ein belastbares Bild des Netzes und somit ein Werkzeug für bessere Entscheidungen in Planung und Betrieb.

Neue kompakte Komplettlösung

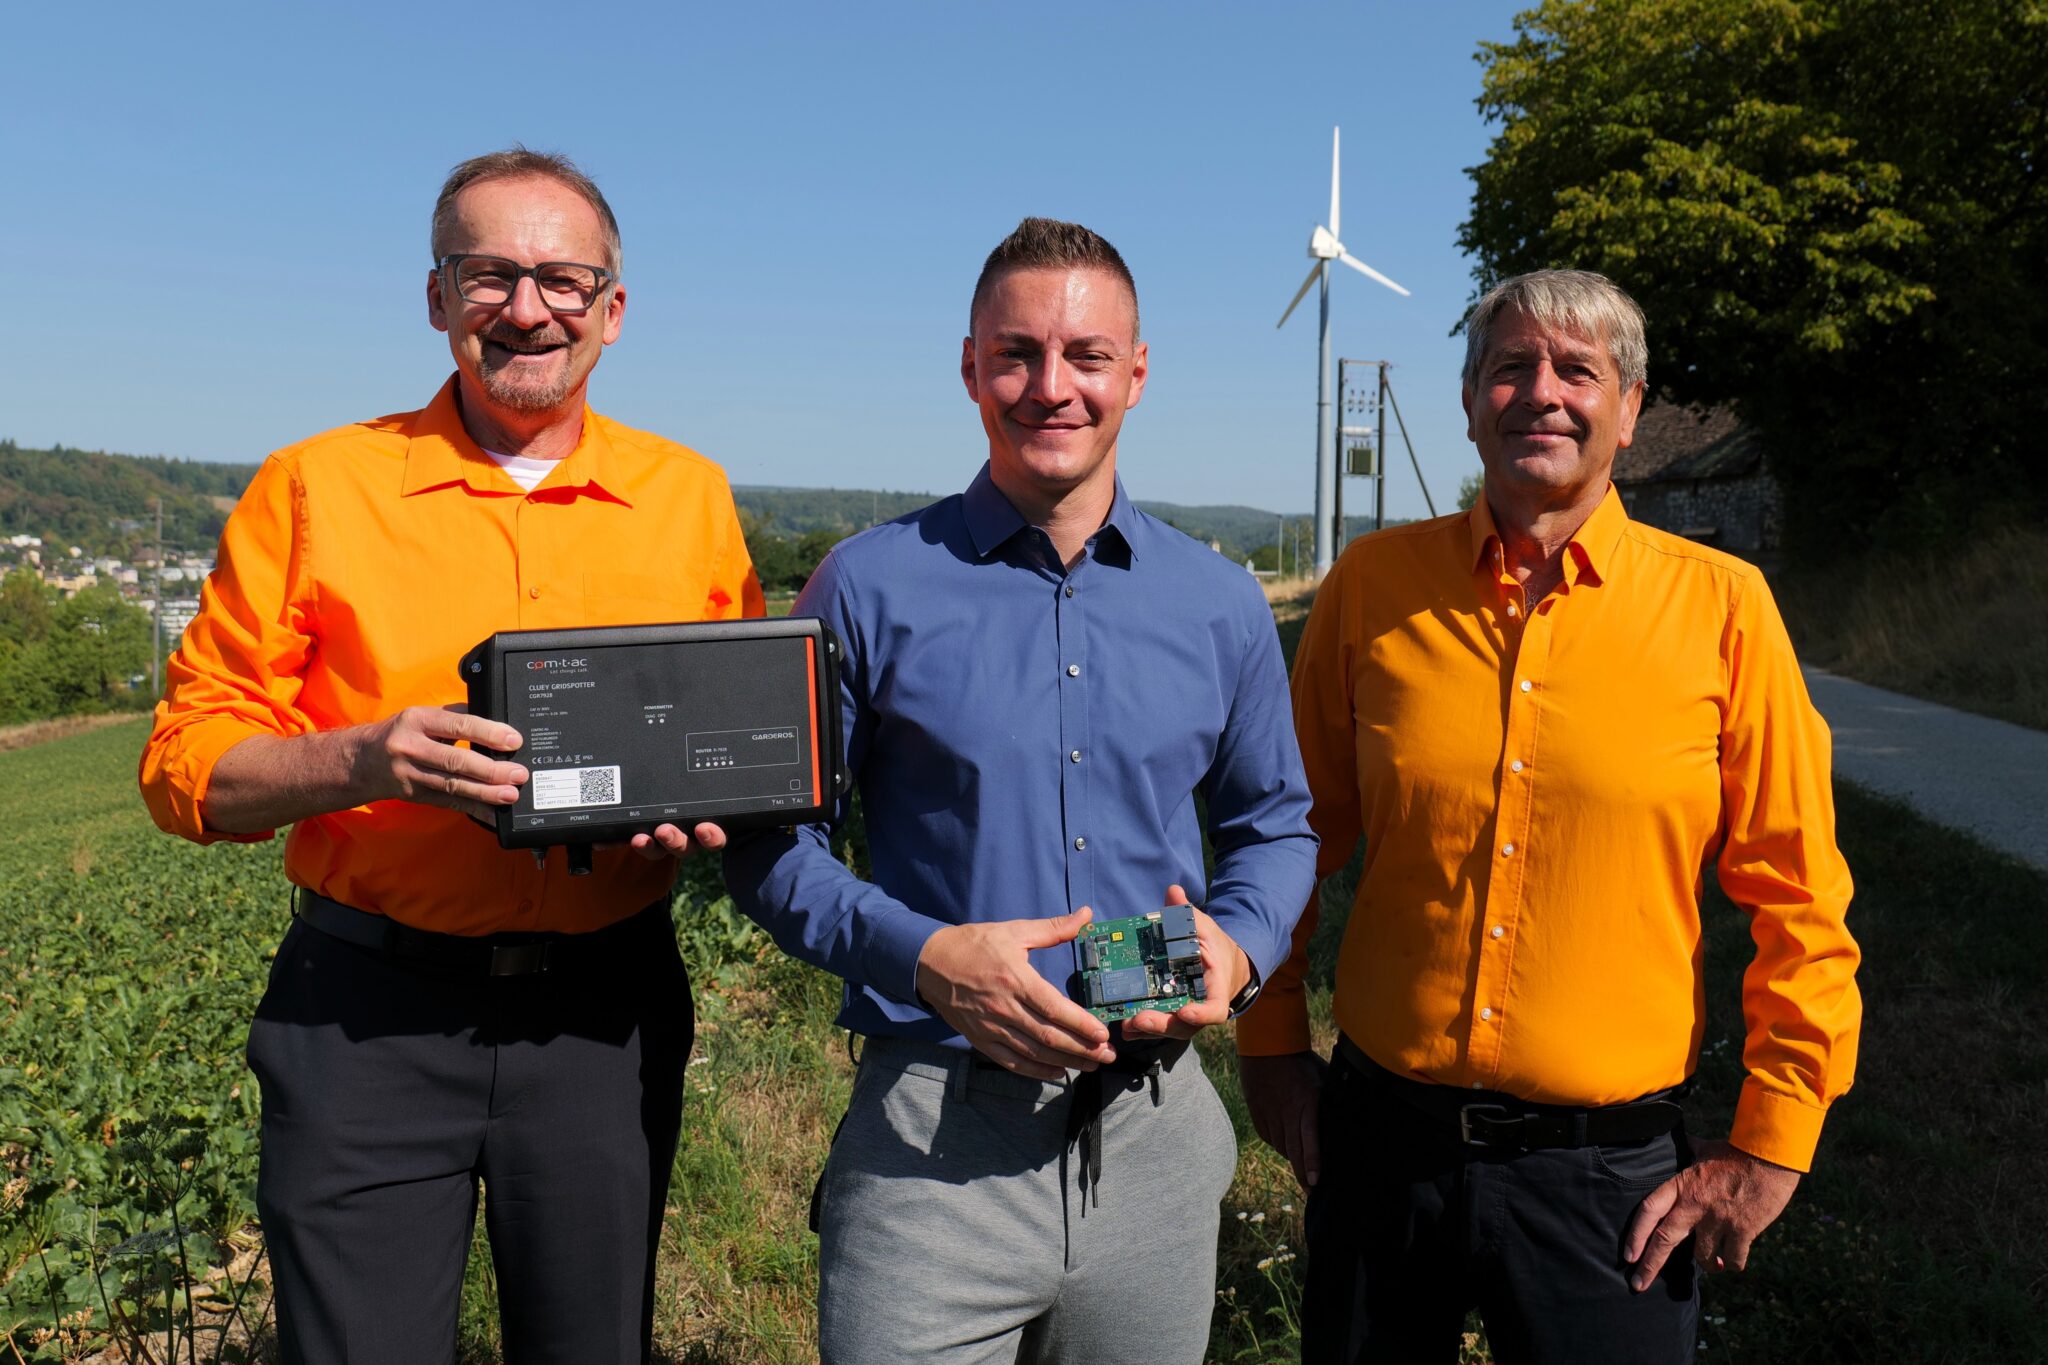
Mit dem CLUEY GRIDSPOTTER bietet die comtac AG eine neue kompakte Lösung für das Monitoring in Ortsnetzstationen und Kabelverteilern an. Integriert ist ein Garderos Industrierouter. Das System erfasst die Lastflüsse im Niederspannungsnetz auf Abgangsebene und überträgt die Messdaten über den Router an das jeweilige Netzleitsystem und Datenplattformen. Netzbetreiber erkennen dadurch frühzeitig, wo Handlungsbedarf besteht, und können Maßnahmen für Netzplanung und -steuerung sowie den Aufbau digitaler Zwillinge gezielt planen.

Der CLUEY GRIDSPOTTER vereint ein comtac GRIDALYZER-Spannungsmessmodul, einen Garderos R-7928 Router und ein Netzteil in einem IP65-geschützten, robusten Gehäuse. GRIDALYZER-Stromsensoren erfassen bis zu 20 Abgänge. Das System liefert Spannungs-, Strom-, Leistungs-, Oberwellen- und Netzqualitätsdaten abgangs- und phasenaufgelöst.

Kompakte Nachrüstung für mehr Netztransparenz

Auf Basis der Messwerte können Netzbetreiber Belastungen frühzeitig erkennen, neue Verbraucher und Erzeuger gezielt in die Netzplanung einbeziehen und netzdienliche Steuerungskonzepte gemäß § 14a EnWG umsetzen. Zudem dienen die Daten als Grundlage für digitale Zwillinge.

Die kleinen GRIDALYZER-Stromsensormodule können direkt an den Kabelabgängen montiert und dank Daisy-Chain-Buskabel unkompliziert angeschlossen werden. Das ermöglicht eine Nachrüstung ohne Umbau sowie eine schnelle Inbetriebnahme. Zudem eignet sich der CLUEY GRIDSPOTTER mit einer Bauhöhe von nur 70 Millimetern auch für beengte Einbausituationen, etwa in Kabelverteilern.

„Netzbetreiber benötigen detailliertere Daten aus dem Niederspannungsnetz. Dafür braucht es Lösungen, die sich einfach und mit wenig Aufwand installieren lassen“, weiß Stefan Zimmermann, CEO von comtac. „Der CLUEY GRIDSPOTTER verbindet Messung, Datenaufbereitung und Kommunikation in einem kompakten System.“

Virtuelle RTU auf dem Router

In einem Software-Container auf dem integrierten Garderos-Router läuft eine virtuelle Remote Terminal Unit (vRTU). Sie erfasst die Daten, konvertiert sie in Protokolle wie IEC 60870-5-104 oder MQTT Sparkplug B und sendet sie über eine gesicherte Verbindung an das Netzleitsystem und Datenplattformen. Ein zusätzliches Fernwirkgerät wird dadurch obsolet. Das reduziert Platzbedarf und Kosten sowie Aufwand bei Installation und Inbetriebnahme.

LTE-450-Kommunikation für KRITIS-relevante Anwendungen

Der CLUEY GRIDSPOTTER kann sowohl auf öffentliche LTE-Netze als auch auf LTE-450-Netze zugreifen. Letzteres ermöglicht Betreibern kritischer Infrastrukturen – insbesondere in der Energie- und Wasserwirtschaft – eine sichere und hochverfügbare Kommunikation auch in Krisensituationen. Der integrierte Garderos-Router ist für den langfristigen Einsatz in dezentralen, KRITIS-relevanten Infrastrukturen ausgelegt und verfügt über umfangreiche Cybersecurity-Funktionen.

Das zentrale Gerätemanagement des Routers automatisiert die Inbetriebnahme per Zero-Touch-Provisioning. Konfigurationen, Firmware und Sicherheitsupdates werden zentral auf die Router gespielt und der Gerätebestand kann zentral überwacht werden. Garderos stellt Router, Konfigurationsserver und Software mit einem Lifecycle von mindestens 15 Jahren zur Verfügung.

„Netztransparenz endet nicht bei der Messung. Die Daten müssen sicher und zuverlässig in die Systeme der Betreiber gelangen, und die eingesetzte Technik muss sich über viele Jahre zentral verwalten und aktualisieren lassen“, betont Hermann Knauer, Geschäftsführer von Garderos. „Der integrierte Router und die vRTU verbinden diese Anforderungen in einer gemeinsamen Plattform.“

Der CLUEY GRIDSPOTTER für Ihr Netz?

Sprechen Sie mit unserem Vertriebsteam: sales@garderos.com | +49 89 189 306-10

comtac und Garderos präsentieren den Gridspotter für Niederspannungsmessung

Drei Herausforderungen sind es, die Versorgungsunternehmen in Sachen 450-MHz-Migration derzeit vor allem umtreiben:

  • Kann ich den Routerbestand kontrolliert erweitern?
  • Ist das erforderliche Sicherheitsniveau dauerhaft gewährleistet?
  • Bleiben die Geräte über viele Jahre effizient beherrschbar?

Das wurde nicht zuletzt in den Gesprächen auf unserem „Praxisforum 450 MHz“ deutlich. Diese Fragen sind nicht erst bei Hunderten oder Tausenden Geräten relevant. Auch ein kleinerer Routerbestand ist anspruchsvoll, wenn die Geräte räumlich verteilt, an kritischen Standorten installiert und über viele Jahre zu betreiben sind.

Was bedeuten sie konkret für die Routerlösung – welche Anforderungen muss diese erfüllen?

In Teil 2 unserer Serie zu LTE-450 zeigen wir, welche entscheidenden Merkmale Router und Managementsystem für Skalierbarkeit, Sicherheit und langfristige Beherrschbarkeit mitbringen sollten. (Lesen Sie in Teil 1, was Versorgungsunternehmen derzeit in der Umsetzungsphase ihrer LTE-450-Projekte besonders beschäftigt.)

Infografik: LTE-450-Router sicher betreiben

Kann ich skalieren, ohne dass der Aufwand mitwächst?

Skalierbarkeit bedeutet nicht nur, mehr Router ins System bringen zu können. Entscheidend ist, ob das ohne manuelle Arbeitsschritte für jedes zusätzliche Gerät abläuft. Denn wenn Router einzeln im Feld konfiguriert werden, kostet das Zeit, bindet Fachkräfte und birgt das Risiko für Abweichungen in der Konfiguration.

Neue Geräte automatisiert in Betrieb nehmen

Zero-Touch-Provisioning reduziert diesen Aufwand: Beim ersten Start lädt der Router seine eigentliche Konfiguration und Firmware automatisch von einem zentralen Server. Zu diesem Zweck wird er bereits in der Produktion mit einer kundenspezifischen Bootstrap-Konfiguration ausgestattet. Sie enthält die grundlegenden Parameter, die der Router benötigt, um sich sicher in das Netz einzuwählen und den automatisierten Provisionierungsprozess zu starten.

Automatisierung sicher gestalten

Automatisierung darf dabei nicht zulasten der Sicherheit gehen. Nach dem Zero-Trust-Prinzip wird jeder Router überprüft und authentifiziert, bevor er im Netz kommunizieren darf. Ist die kundeneigene Public Key Infrastructure bereits bei der Auslieferung eingebunden, sind die Geräte von Anfang an eindeutig authentifiziert und können direkt in die vorhandene Sicherheitsarchitektur integriert werden.

Konfigurationen konsistent halten

Je größer und verteilter der Routerbestand, desto wichtiger ist eine einheitliche Konfigurationsbasis. Unbeabsichtigte Abweichungen können die Fehlersuche erschweren und dazu führen, dass einzelne Geräte nicht den vorgesehenen Betriebs- und Sicherheitsvorgaben entsprechen.

Die Grundlage für eine konsistente Konfiguration bilden zentral verwaltete Vorlagen. Wiederkehrende Einstellungen werden einmal definiert und auf weitere Router übertragen. Änderungen erfolgen zentral und werden automatisch übernommen. So müssen Anwender neue Geräte nicht jeweils vor Ort einrichten und können den Routerbestand kontrolliert erweitern.

Ist die Sicherheit gewährleistet?

Eine ordentliche Skalierung setzt voraus, dass neue Geräte sicher eingebunden werden können. Damit das Sicherheitsniveau dann über den gesamten Lebenszyklus erhalten bleibt, müssen Unternehmen auch die laufende Kommunikation, Firmware sowie Updates und den Umgang mit Schwachstellen berücksichtigen.

Kommunikation und Zugänge schützen

IPsec ist im KRITIS-Umfeld besonders relevant für die sichere Kommunikation. Die Protokoll-Suite verschlüsselt und authentifiziert auch Datenverkehr, der selbst nicht geschützt ist. Dadurch können selbst ältere Systeme, die keine eigene Verschlüsselung unterstützen, sicher eingebunden werden. 

Bei der Frage, welche Verfahren sie für Authentifizierung, Hashing und Verschlüsselung einsetzen wollen, sollten Unternehmen sich an der BSI-Richtlinie TR-02102 orientieren. Für webbasierte Dienste, Fernzugriffe und Managementschnittstellen ist TLS (Transport Layer Security) erforderlich. Dabei sollten mindestens TLS 1.2, idealerweise TLS 1.3 sowie sichere Protokolle wie HTTPS, SSH und SNMPv3 unterstützt werden. Unsichere Protokolle wie Telnet oder FTP sollten Anwender konsequent vermeiden und vom Router blockieren lassen.

Sicherheit in der Routerarchitektur

Sicherheit muss darüber hinaus in der Architektur des Routers verankert sein. Ein default-sicheres Design sorgt dafür, dass Dienste, die nicht ausdrücklich konfiguriert wurden, deaktiviert bleiben. Secure Boot stellt sicher, dass beim Start ausschließlich korrekt signierte Firmware ausgeführt wird.

Konfigurationen und andere sensible Daten sollten verschlüsselt auf dem Gerät gespeichert sein. Dabei sollte jeder Router einen eigenen Schlüssel verwenden, den die Hardware in einem geschützten Bereich bereitstellt. So bleiben die Daten auch dann geschützt, wenn ein Gerät entwendet oder unbefugt ausgelesen wird.

Sicherheitsniveau durch Updates beibehalten

Ein guter Router für KRITIS-Anwendungen bietet einen Lebenszyklus von bis zu 15 Jahren. Entsprechend lange muss die Sicherheit gewährleistet sein. Dazu gehören regelmäßig verfügbare Sicherheitsupdates und die Möglichkeit, Firmwareupdates zentral und automatisiert einzuspielen. Für Standorte mit begrenzter Bandbreite können modularisierte Updates sinnvoll sein, die gestückelt ablaufen und dadurch den Übertragungsaufwand reduzieren.

Schwachstellen transparent bewerten

Transparenz im Schwachstellenmanagement schaffen eine Software Bill of Materials (SBOM) und VEX-Informationen. Eine SBOM dokumentiert, welche Softwarekomponenten im Router enthalten sind – wird eine Sicherheitslücke bekannt, können Verantwortliche anhand der SBOM schneller prüfen, ob das Gerät davon betroffen ist. VEX wiederum hilft einzuschätzen, ob eine Schwachstelle in der konkreten Umgebung tatsächlich für sicherheitskritische Machenschaften genutzt werden könnte.

Mit Blick auf den Cyber Resilience Act gewinnen zudem nachweisbare Prozesse an Bedeutung: für sichere Updates, einen sicheren Softwarelebenszyklus, sichere Standardkonfigurationen und für den Umgang mit Schwachstellen.

Bleibt der Routerbestand langfristig beherrschbar?

Sicherheit über viele Jahre zu erhalten, setzt voraus, dass auch große, verteilte Routerbestände zentral überwacht und gesteuert werden können.

Firmware und Konfiguration im Blick behalten

Ein zentrales Managementsystem schafft Transparenz über die aktive Firmware sowie die Konfiguration und die Sicherheitsrichtlinien jedes einzelnen Routers. Dadurch fallen Abweichungen auf, ohne die Geräte einzeln vor Ort prüfen zu müssen.

Ereignisse zentral überwachen

Über Syslog und SNMP-Traps können Router Ereignisse an zentrale Leitstellen übermitteln. Das macht Zustände und etwaige Störungen jederzeit in den Überwachungsstrukturen sichtbar.

Änderungen kontrolliert ausrollen

Anwender sollten die Möglichkeit haben, Konfigurations- und Firmwareupdates zu planen, zu automatisieren und gestaffelt zu verteilen. So können sie Änderungen vor dem Roll-out zunächst auf einem begrenzten Teil des Bestands erproben.

Router aus der Ferne warten

Fernwartung und Ferndiagnose ermöglichen es, Fehler remote zu analysieren. Die entsprechenden Zugriffe sollten verschlüsselt erfolgen und protokolliert werden.

APIs erleichtern die Einbindung des Managementsystems in bestehende Systeme; bei Bedarf sollte sich der Managementserver auch on premise betreiben lassen.

Die entscheidenden Merkmale frühzeitig prüfen

Skalierbarkeit, Sicherheit und langfristige Beherrschbarkeit werden nicht erst beim späteren Roll-out relevant. Sie sollten bereits in die Auswahl des Routers und die Konzeption eines Piloten einfließen. Bleibt ein Pilot hinter den Erwartungen zurück, lohnt ein genauer Blick auf diese Merkmale: Nicht jede Schwierigkeit lässt sich allein über Funkabdeckung, Schnittstellen oder einzelne Geräteeinstellungen erklären. Entscheidend ist das Zusammenspiel von Router, Sicherheitsarchitektur und zentralem Management.

Lesen Sie Teil 1 unserer LTE-450-Serie hier.


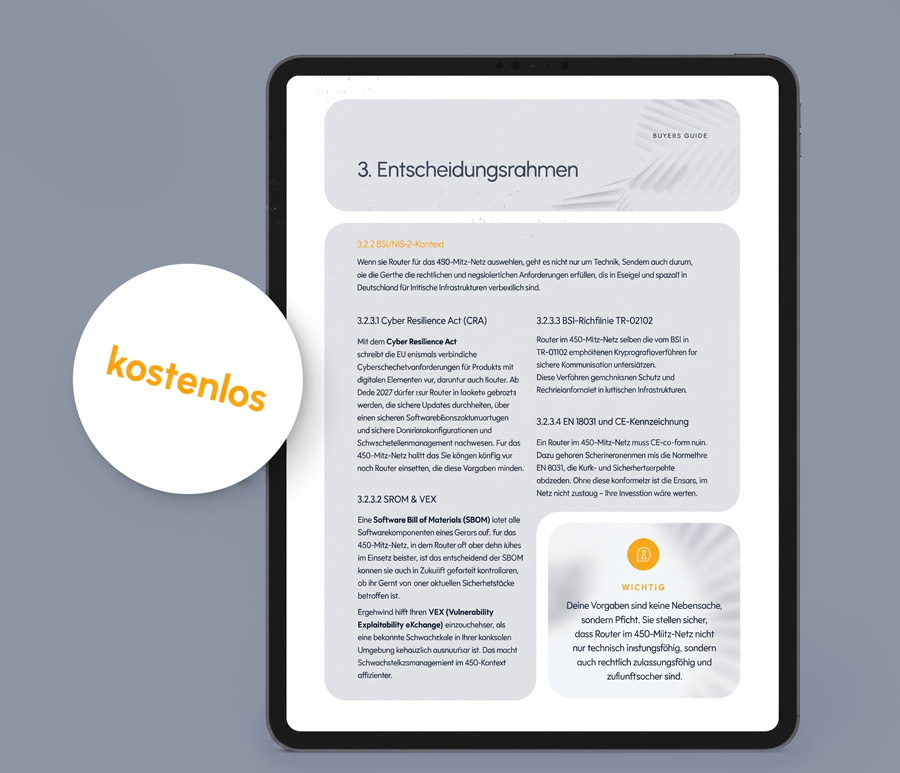
Sie beschäftigen sich bereits mit der Auswahl geeigneter Router? Unser kostenloser & anbieterneutraler Buyer’s Guide „LTE-450-Router – Welche Kriterien für den sicheren und langfristigen Betrieb in KRITIS zählen“ bietet eine strukturierte Orientierung.

→ Buyer’s Guide herunterladen

Sie möchten die Anforderungen Ihres LTE-450-Projekts mit uns besprechen?

→ Kontakt mit Garderos aufnehmen

Symbolbild zu LTE-450-Router sicher betreiben